Seguridad y contratos inteligentes en la gestión descentralizada
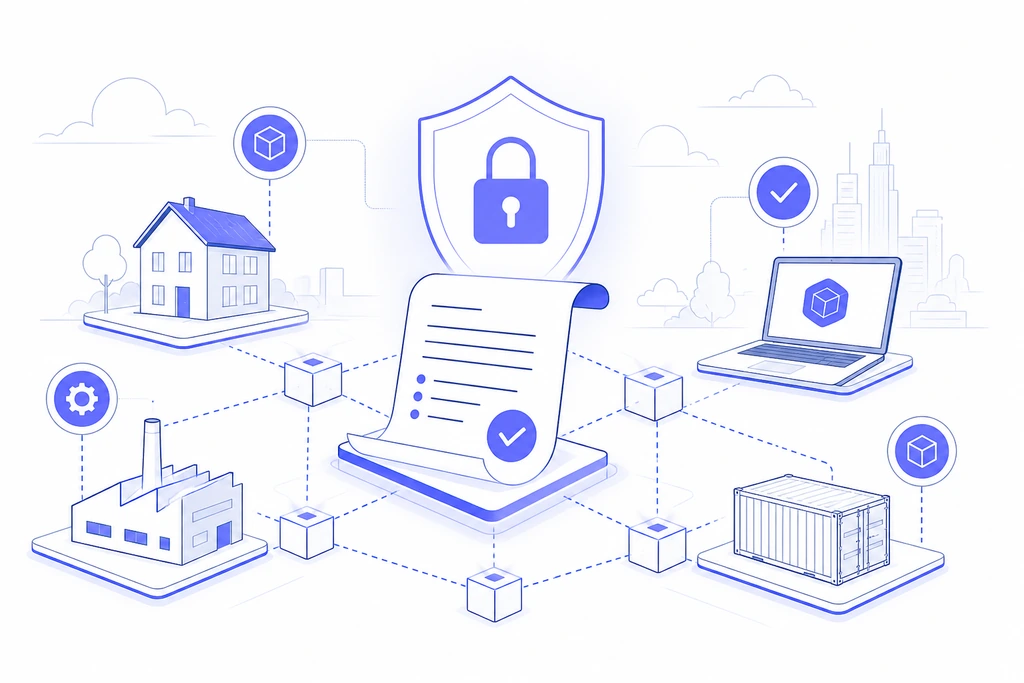
La adopción de la seguridad y contratos inteligentes en la gestión descentralizada exige comprender que el código blockchain ejecuta cada instrucción con total literalidad, sin margen para la corrección automática de errores. En este espacio analizamos los vectores de ataque documentados, la necesidad de auditorías rigurosas y las estrategias de despliegue gradual para mitigar riesgos sistémicos en tesorerías tokenizadas y protocolos de gobernanza.
Preguntas frecuentes sobre seguridad
¿Por qué la <b>seguridad y contratos inteligentes en la gestión descentralizada</b> requiere auditorías profesionales previas?
¿Qué sucedió históricamente en el caso de The DAO durante junio de 2016?
¿Cómo se puede gobernar el riesgo asociado al despliegue gradual de los protocolos?
Proceso de seguridad en contratos inteligentes
-
Analizar la logica del bytecode
Revisar el codigo desplegable en la red blockchain. El contrato ejecuta exactamente lo programado, ignorando la intencion inicial del documento tecnico.
-
Realizar auditoria y verificacion formal
Aplicar herramientas avanzadas como fuzzers y revisiones de codigo. Las pruebas exhaustivas detectan fallos criticos antes de poner en riesgo los activos tokenizados.
-
Implementar un despliegue gradual
Lanzar el sistema en fases controladas con limites de capital. Esta estrategia mitiga el impacto financiero ante vulnerabilidades imprevistas en la tesoreria.
-
Establecer la gobernanza del riesgo
Configurar mecanismos de control y pausa de emergencia. Gobernar el contrato implica gestionar activamente los permisos y la respuesta ante incidentes.
El código no sustituye la auditoría
Un contrato inteligente ejecuta exactamente lo que dice su bytecode, ignorando cualquier promesa del documento técnico. Esta literalidad define su naturaleza: si la lógica de negocio contiene fallos de diseño, la red blockchain los ejecuta sin posibilidad de intervención automática. El precedente histórico de The DAO en junio de 2016 demostró cómo una reentrada drenó millones de ETH, obligando a un hard fork drástico. Hoy en día, herramientas como Solidity 0.8, los fuzzers avanzados y la verificación formal cubren escenarios complejos que superan la revisión manual tradicional. Sin embargo, ninguna auditoría externa certifica la ausencia absoluta de vulnerabilidades. Un informe profesional detalla hallazgos clasificados por severidad, asunciones técnicas y limitaciones operativas precisas. En el ámbito de la seguridad y contratos inteligentes en la gestión descentralizada de activos, el riesgo residual no desaparece jamás; se cuantifica, se documenta rigurosamente y se mitiga mediante topes de exposición, retrasos temporales en las retiradas y sistemas de monitorización constante las veinticuatro horas.
Contratos inteligentes en la gestión descentralizada
La arquitectura descentralizada no elimina a los intermediarios tradicionales, sino que los transforma en contratos y reglas ejecutables y verificables en la cadena de bloques. Operativamente, un fondo de activos tokenizados agrupa cuatro capas independientes que exigen auditorías diferenciadas. Primero opera el contrato de custodia o vault, típicamente basado en el estándar ERC-4626, encargado de calcular participaciones y valor liquidativo. Segundo actúa la capa de control de accesos, que define roles, límites diarios de gasto y segregación de funciones entre creadores y aprobadores de transacciones. Tercero figuran los oráculos de precios; utilizar una única fuente manipulable destruye la solidez financiera, exigiendo integraciones robustas como Chainlink con múltiples feeds y desviaciones máximas acotadas. Cuarto se encuentra la gobernanza encargada de las claves maestras. Los contratos inteligentes en la gestión descentralizada de activos dependen siempre de su eslabón más débil, el cual suele radicar en la administración de credenciales o dependencias externas.
Qué falló en una tesorería tokenizada
Analicemos un caso real: una tesorería de deuda corporativa tokenizada que operaba con doce millones de USDC bajo una estructura Safe con cuatro de siete firmas en Gnosis. Los firmantes eran empleados internos que almacenaban carteras físicas en las instalaciones de la propia compañía. Un ataque de ingeniería social dirigido contra un proveedor externo comprometió las credenciales de correo de uno de los validadores durante una simulación de actualización de software. Aunque los atacantes no pudieron extraer capital inmediatamente debido al requisito multafirnas, lograron aprobar fraudulentamente una actualización del contrato proxy tras engañar a un segundo firmante desprevenido que firmó sin validar el calldata correspondiente. El incidente supuso una pérdida millonaria antes de lograr congelar el remanente. Como respuesta inmediata, la organización implementó un periodo de bloqueo temporal de setenta y dos horas para cualquier modificación, topes diarios de salida de capital, diversificación geográfica de firmantes y revisión cruzada obligatoria del código antes de validar cualquier operación en la red.
Cuatro vectores de ataque documentados
Los fallos de seguridad en entornos on-chain responden habitualmente a patrones recurrentes que deben comprobarse exhaustivamente en cada despliegue de software.
- Reentrada y errores lógicos: ejecución de llamadas externas previas a la actualización de estados internos. Mitigación: patrón checks-effects-interactions y pruebas de invariantes.
- Manipulación de oráculos: alteración artificial de precios mediante préstamos flash en pools con baja liquidez. Mitigación: medias móviles ponderadas y interruptores automáticos.
- Compromiso de claves privadas: validadores centralizados vulnerables a ataques de suplantación o robo de credenciales maestras de firma.
- Falta de verificación en puentes: validación deficiente de pruebas criptográficas en pasarelas cross-chain.
Ninguno de estos riesgos resulta imprevisible; todos se detectan mediante análisis adversarial sistemático. Dentro de la seguridad y contratos inteligentes en la gestión descentralizada, la defensa útil exige evidencias empíricas: pruebas que recreen exploits reales, límites estrictos de capital expuesto y alertas automatizadas que notifiquen anomalías de forma instantánea a los equipos técnicos responsables.
Gobernar el contrato es gobernar el riesgo
Un contrato inteligente puede exhibir una corrección matemática impecable y, aun así, perder la totalidad de sus fondos por fallos en su estructura de gobernanza y toma de decisiones. El ataque sufrido por Beanstalk evidenció cómo un atacante acumuló suficiente poder de voto mediante un préstamo flash para aprobar una propuesta maliciosa y drenar el protocolo en una sola transacción. Esta problemática pertenece al diseño institucional y no puramente al código informático. Cualquier infraestructura con parámetros modificables requiere obligatoriamente un intervalo temporal entre la aprobación y la ejecución de cambios, un quórum calculado estrictamente sobre el suministro circulante de tokens y la figura de un guardián con capacidad limitada de veto preventivo. Asimismo, la capacidad de actualizar la lógica del sistema debe permanecer completamente separada de los permisos de gestión de tesorería. Documentar con precisión quirúrgica quién ejecuta cada acción, bajo qué umbrales y con qué demoras transforma la gobernanza en un mecanismo de control financiero auditable.
Ventajas y riesgos en contratos inteligentes
| Ventajas del sistema | Riesgos de seguridad |
|---|---|
| Ejecución exacta según el código programado | Vulnerabilidades de reentrada en la lógica |
| Automatización de la gestión descentralizada | Imposibilidad de intervención automática en errores |
| Uso de verificación formal y fuzzers avanzados | Fallos de diseño en la tesorería tokenizada |
| Despliegue gradual y auditoría presupuestada | Modificación maliciosa mediante gobernanza centralizada |
Presupuesto de auditoría y despliegue gradual
Una auditoría profesional de contratos inteligentes en la máquina virtual de Ethereum requiere una inversión económica sustancial en función de la complejidad y el volumen de líneas de código analizadas. A este gasto inicial se añade la implementación de programas permanentes de bug bounty en plataformas especializadas y sistemas de monitorización continua de transacciones en tiempo real. La estrategia de lanzamiento operativa más segura sigue una progresión metódica: primero pruebas exhaustivas en redes de testeo, posteriormente un despliegue inicial en red principal limitado a volúmenes reducidos de valor bloqueado, y un incremento paulatino de dichos límites tras superar semanas sin incidencias críticas reportadas. Igualmente, contar con un plan de respuesta ante emergencias que incluya contratos de pausa auditados, canales directos de comunicación con auditores y pólizas de cobertura frente a exploits resulta indispensable. La seguridad y contratos inteligentes en la gestión descentralizada de activos debe concebirse como una partida presupuestaria recurrente y prioritaria dentro de cualquier proyecto tecnológico. Para mitigar los riesgos técnicos y de mercado descubiertos, resulta clave comprender la-importancia-de-la-diversificacion-de en los proyectos emergentes.